7*24小時(shí)客服熱線:
151 2345 6178
7*24小時(shí)客服熱線:
隨著區(qū)塊鏈技術(shù)的迅猛發(fā)展,加密貨幣已成為全球金融體系中不可忽視的一部分。然而,其匿名性和去中心化的特性也使其成為了金融犯罪的溫床。黑客攻擊、詐騙、洗錢(qián)等案件層出不窮,給投資者和機(jī)構(gòu)帶來(lái)了巨大的損失。在這種背景下,區(qū)塊鏈金融犯罪取證顯得尤為重要。本文將深入探討如何利用鏈上指紋與物理存儲(chǔ)碎片比對(duì)技術(shù),進(jìn)行失竊資產(chǎn)的精準(zhǔn)追蹤。
在區(qū)塊鏈上,每一筆交易都會(huì)留下不可篡改的記錄。這些記錄包含了發(fā)送方地址、接收方地址、交易金額、時(shí)間戳等信息。通過(guò)對(duì)這些海量數(shù)據(jù)的深入挖掘和分析,我們可以提取出能夠唯一標(biāo)識(shí)某個(gè)地址或交易行為的“指紋”。
鏈上指紋的提取主要依賴(lài)于以下幾種技術(shù):
地址聚類(lèi)分析:通過(guò)分析交易輸入和輸出,將屬于同一個(gè)實(shí)體的多個(gè)地址進(jìn)行關(guān)聯(lián),形成地址簇。
交易模式識(shí)別:分析特定實(shí)體的交易頻率、金額分布、交易時(shí)間等特征,識(shí)別出其獨(dú)特的交易模式。
資金流向追蹤:利用圖論等數(shù)學(xué)方法,追蹤資金從源頭地址到最終去向的完整路徑。
通過(guò)鏈上指紋,我們可以初步鎖定嫌疑人的錢(qián)包地址,并對(duì)其資金流向進(jìn)行全天候監(jiān)控。然而,鏈上指紋只能解決“資金去了哪里”的問(wèn)題,無(wú)法直接回答“誰(shuí)控制了這個(gè)地址”的問(wèn)題。
在大多數(shù)區(qū)塊鏈犯罪案件中,嫌疑人最終都需要將加密貨幣轉(zhuǎn)化為法幣或其他現(xiàn)實(shí)世界的資產(chǎn)。這個(gè)過(guò)程通常涉及到交易所、OTC交易商等實(shí)體。而在這些實(shí)體的服務(wù)器、用戶(hù)端設(shè)備(如手機(jī)、電腦)中,往往會(huì)遺留下與嫌疑人身份、操作行為相關(guān)的物理存儲(chǔ)碎片。
物理存儲(chǔ)碎片包括:
交易所KYC信息:用戶(hù)姓名、身份證號(hào)、銀行卡號(hào)等身份認(rèn)證信息。
設(shè)備登錄日志:IP地址、設(shè)備ID、登錄時(shí)間、操作記錄等。
瀏覽器緩存與Cookie:曾訪問(wèn)過(guò)的相關(guān)網(wǎng)頁(yè)、登錄過(guò)的賬戶(hù)信息等。
即時(shí)通訊軟件聊天記錄:嫌疑人與其他協(xié)作者或受害者的溝通信息。
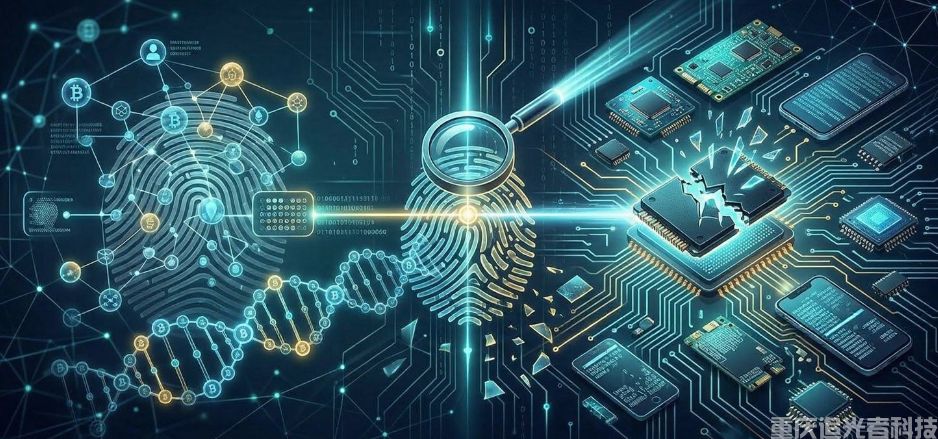
鏈上指紋和物理存儲(chǔ)碎片分別代表了虛構(gòu)世界和現(xiàn)實(shí)世界的線索。將這兩者進(jìn)行比對(duì)和關(guān)聯(lián),是破解區(qū)塊鏈金融犯罪的關(guān)鍵。
| 比對(duì)維度 | 鏈上指紋 | 物理存儲(chǔ)碎片 | 關(guān)聯(lián)與取證意義 |
| 身份關(guān)聯(lián) | 錢(qián)包地址A $\rightarrow$ 簇X $\rightarrow$ 疑似黑客實(shí)體 | 交易所Y用戶(hù)B的KYC信息(姓名:張三) $\rightarrow$ 綁定錢(qián)包地址A | 確認(rèn)錢(qián)包地址A的實(shí)際控制人為張三,建立人與地址的直接關(guān)聯(lián)。 |
| 行為一致性 | 錢(qián)包地址A在1月1日10:00向地址C轉(zhuǎn)移100 BTC | 嫌疑人張三的手機(jī)日志顯示1月1日09:55登錄了相關(guān)錢(qián)包APP,并進(jìn)行了大額轉(zhuǎn)賬操作 | 提供時(shí)間空間上的吻合證據(jù),增強(qiáng)對(duì)嫌疑人操作行為的確信度。 |
| 地理位置 | 錢(qián)包地址A的交易記錄顯示常與位于某國(guó)的交易所發(fā)生交互 | 嫌疑人張三的設(shè)備IP地址定位在該國(guó) | 為嫌疑人的活動(dòng)范圍提供地理線索。 |
202X年,某知名加密貨幣交易所遭遇黑客攻擊,價(jià)值數(shù)億美元的加密貨幣被盜。取證團(tuán)隊(duì)隨即展開(kāi)工作:
鏈上指紋提取:團(tuán)隊(duì)首先分析了失竊資產(chǎn)的流向,利用地址聚類(lèi)技術(shù)將數(shù)千個(gè)混幣地址關(guān)聯(lián)起來(lái),鎖定了一個(gè)巨大的黑客控制的地址簇。通過(guò)交易模式識(shí)別,發(fā)現(xiàn)該黑客實(shí)體具有極高的技術(shù)水平,善于利用零知識(shí)證明等匿名技術(shù)掩蓋行蹤。
物理存儲(chǔ)碎片收集:團(tuán)隊(duì)與執(zhí)法部門(mén)合作,從被攻擊交易所的服務(wù)器中提取了攻擊發(fā)生時(shí)的網(wǎng)絡(luò)流量日志、服務(wù)器登錄記錄等碎片信息。同時(shí),對(duì)嫌疑通過(guò)OTC渠道變現(xiàn)的資金流向進(jìn)行監(jiān)控,并向相關(guān)交易所發(fā)出了協(xié)查請(qǐng)求。
比對(duì)與突破:在一家海外小型交易所的協(xié)助下,團(tuán)隊(duì)獲得了一名可疑用戶(hù)的KYC信息和設(shè)備登錄日志。通過(guò)比對(duì),發(fā)現(xiàn)該用戶(hù)綁定的錢(qián)包地址曾多次接收來(lái)自黑客地址簇的資金,且其登錄IP地址與黑客攻擊時(shí)的某個(gè)跳板IP存在關(guān)聯(lián)。
區(qū)塊鏈金融犯罪的隱蔽性和復(fù)雜性給執(zhí)法和取證工作帶來(lái)了巨大的挑戰(zhàn)。通過(guò)將鏈上指紋與物理存儲(chǔ)碎片相結(jié)合,我們可以彌合虛擬與現(xiàn)實(shí)之間的鴻溝,為打擊此類(lèi)犯罪提供強(qiáng)有力的技術(shù)支撐。在這個(gè)充滿(mǎn)挑戰(zhàn)的領(lǐng)域,重慶追光者科技將始終走在技術(shù)前沿,為構(gòu)建更加安全、健康的區(qū)塊鏈生態(tài)貢獻(xiàn)力量。
郵箱:269646861@qq.com
公司地址:重慶市渝中區(qū)石油路160號(hào)萬(wàn)科中心3棟
Copyright ? 2017~2035 重慶追光者科技版權(quán)所有 遵循FINTRAC監(jiān)管要求