7*24小時(shí)客服熱線:
151 2345 6178
7*24小時(shí)客服熱線:
隨著去中心化治理(DAO)和企業(yè)資產(chǎn)管理的普及,多簽錢(qián)包(如 Gnosis Safe、波場(chǎng)多簽等)已成為大額資產(chǎn)的標(biāo)配。然而,權(quán)力的分散也帶來(lái)了風(fēng)險(xiǎn):一旦 $M/N$ 權(quán)重配置中的關(guān)鍵私鑰丟失或硬件損壞,導(dǎo)致簽名權(quán)數(shù)不足,賬戶內(nèi)的資產(chǎn)就會(huì)陷入“永久鎖死”的境地。
近期,
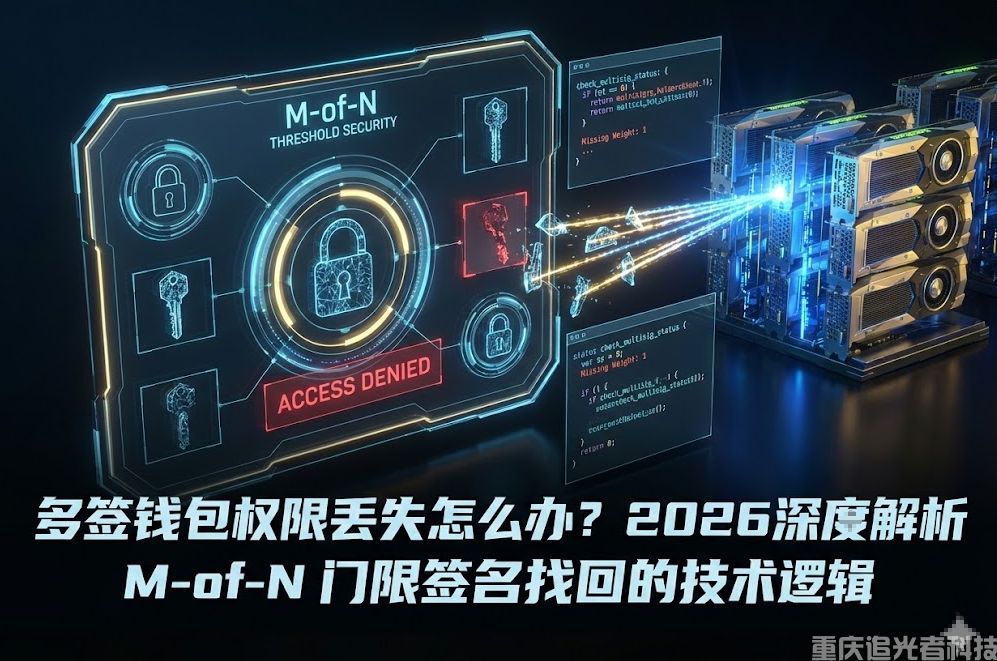
在討論恢復(fù)之前,必須明確你的多簽屬于哪種技術(shù)架構(gòu):
鏈上多簽(Smart Contract Multisig): 如以太坊上的 Gnosis Safe。每一筆轉(zhuǎn)賬都需要多個(gè)私鑰分別簽名并調(diào)用合約函數(shù),邏輯由智能合約代碼硬性規(guī)定。
鏈下門(mén)限簽名(MPC/TSS): 采用門(mén)限密碼學(xué)(Threshold Signature Scheme)。私鑰在生成時(shí)就被分成了多份分片(Shares),簽名過(guò)程在鏈下完成,鏈上只看到一個(gè)標(biāo)準(zhǔn)地址。
對(duì)于 MPC 架構(gòu)或帶有“密碼分片”的多簽?zāi)J剑鋽?shù)學(xué)基礎(chǔ)通常是 Shamir's Secret Sharing (SSS)。簡(jiǎn)單來(lái)說(shuō),如果你手里握有 $M-1$ 個(gè)分片,剩下的那一個(gè)分片在數(shù)學(xué)上是有跡可循的。
為了驗(yàn)證多簽邏輯中的權(quán)重分布,我們可以通過(guò)以下 Python 腳本模擬一個(gè)簡(jiǎn)單的門(mén)限簽名權(quán)重校驗(yàn)過(guò)程。這有助于技術(shù)人員判斷在現(xiàn)有殘缺信息下,還需要多少算力才能補(bǔ)全簽名鏈:
Python
# 模擬多簽權(quán)重校驗(yàn)邏輯 (M-of-N)
def check_multisig_status(total_weight, threshold, signer_weights):
    """
    total_weight: 當(dāng)前已搜集到的簽名權(quán)重總和
    threshold: 合約要求的起征點(diǎn)權(quán)重
    signer_weights: 每一個(gè)待恢復(fù)分片的潛在權(quán)重
    """
    print(f"當(dāng)前已確認(rèn)權(quán)重: {total_weight}, 目標(biāo)閾值: {threshold}")

    if total_weight >= threshold:
        return "狀態(tài):簽名權(quán)數(shù)已足,可以直接執(zhí)行轉(zhuǎn)賬。"

    missing_weight = threshold - total_weight
    print(f"缺口分析:尚需 {missing_weight} 權(quán)重。")

    # 在 2026 年的算力環(huán)境下,如果缺口為 1 位私鑰分片
    # 我們可以通過(guò)分析剩余分片的派生路徑進(jìn)行補(bǔ)償計(jì)算
    return f"技術(shù)建議:需通過(guò)分布式 GPU 集群針對(duì)剩余 {missing_weight} 權(quán)重進(jìn)行熵值檢索。"

# 示例:2-of-3 模式,已找回 1 個(gè)權(quán)重為 1 的私鑰
print(check_multisig_status(1, 2, [1, 1, 1]))當(dāng)多簽權(quán)限因私鑰損壞或丟失而中斷時(shí),
針對(duì) 2-of-3 或 3-of-5 模式中,如果僅缺失一個(gè)私鑰的部分助記詞或損壞了部分私鑰字符串,我們利用 NVIDIA RTX 4090/A100 集群,針對(duì)缺失的熵空間進(jìn)行窮舉。由于多簽合約地址是公開(kāi)的,我們可以實(shí)時(shí)驗(yàn)證生成的每一個(gè)簽名是否能通過(guò)合約的 isValidSignature 校驗(yàn)。
部分多簽合約在部署時(shí)留有“緊急聯(lián)系地址”或“權(quán)重修改器”。通過(guò)深度靜態(tài)審計(jì)合約字節(jié)碼,尋找是否存在未禁用的 owner 轉(zhuǎn)移函數(shù)或邏輯漏洞。在 2026 年,利用 AI 驅(qū)動(dòng)的漏洞挖掘工具,可以快速鎖定這些可能存在的“逃生艙”路徑。
如果多簽權(quán)限丟失是因?yàn)橛布X(qián)包(如 Ledger 或 Keystone)物理?yè)p壞,我們會(huì)在無(wú)塵實(shí)驗(yàn)室環(huán)境下進(jìn)行晶體管級(jí)的數(shù)據(jù)讀取。通過(guò)對(duì)閃存(Flash)芯片的原始鏡像(Raw Dump)提取,尋找殘留的私鑰分片信息。
不要嘗試錯(cuò)誤的簽名測(cè)試: 在某些鏈上合約中,連續(xù)多次提交錯(cuò)誤簽名可能會(huì)觸發(fā)某些安全邏輯,甚至導(dǎo)致資產(chǎn)被定向鎖定。
嚴(yán)防內(nèi)鬼攻擊: 當(dāng)多簽權(quán)限丟失時(shí),往往會(huì)有所謂的“技術(shù)大神”聲稱能改合約代碼。請(qǐng)記住,公鏈代碼一旦部署不可更改,任何聲稱能直接修改鏈上余額的都是騙子。
保護(hù)好現(xiàn)有的 $M-1$: 在救援過(guò)程中,必須對(duì)已有的私鑰分片進(jìn)行二次加密存儲(chǔ),防止在恢復(fù)過(guò)程中出現(xiàn)“連環(huán)丟”。
多簽錢(qián)包雖然是安全之盾,但如果管理不當(dāng),也會(huì)變成囚禁資產(chǎn)的牢籠。針對(duì)復(fù)雜的
郵箱:269646861@qq.com
公司地址:重慶市渝中區(qū)石油路160號(hào)萬(wàn)科中心3棟
Copyright ? 2017~2035 重慶追光者科技版權(quán)所有 遵循FINTRAC監(jiān)管要求